Domain nachfüll-kit.de kaufen?
Wir ziehen mit dem Projekt
nachfüll-kit.de um.
Sind Sie am Kauf der Domain
nachfüll-kit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nachfüll-kit.de kaufen?
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:

-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **

Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
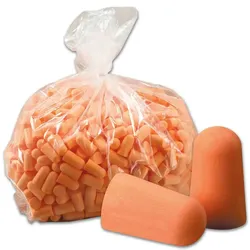
Nachfüllpack für Refill Aufsatz Spender 500 PaarPraktisch zum Nachfüllen Der 3M® Nachfüllpack für Refill Aufsatz Spender 500 Paar ist bestens dafür geeignet den Refill Aufsatz wieder mit neuen Gehörschutzstöpseln aufzufüllen. Die Stöpsel kommen in einem Beutel á 500 Paar, welcher die genaue Menge enthält, um den Aufsatz einmal komplett wieder zu befüllen. Der weiche Schaumstoff sorgt für eine einfache Handhabung und erzeugt einen geringen Druck im Ohr bei maximalem Komfort. Durch die glatte, schmutzabweisende Oberfläche sind die Ohrstöpsel sehr hygienisch und haben eine lange Lebensdauer. Durch die Form lassen die Stöpsel sich leicht in den Gehörgang einführen und schließen dicht ab. Durch die auffällige orangene Farbe sind Sie bei Verlust leicht auffindbar. Besonderheiten Nachfüllbeutel mit 500 Paar Stöpseln Für Refill Aufsatz geeignet Weicher Schaumstoff Hoher SNR Wert Lange Lebensdauer durch schmutzabweisende Oberfläche Konische Form für leichteres Einführen Spezifikationen Material: Nitril-Gummi SNR Wert: ca. 37 dB100,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Penetrationstests
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
-
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.